Apache Reverse Proxy: configurazione, TLS, Real IP e sicurezza
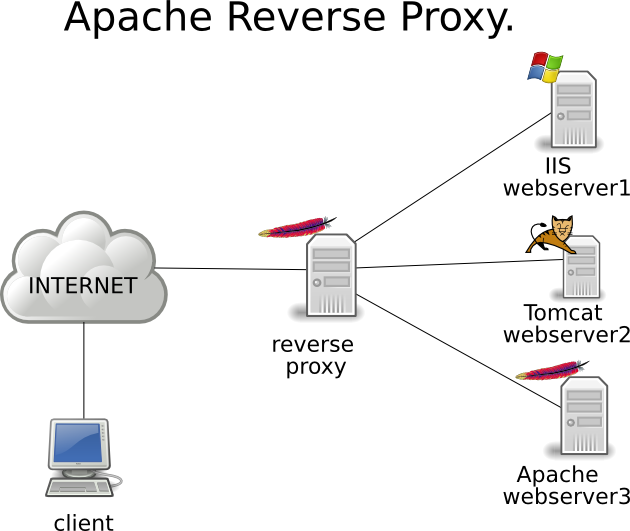
Guida pratica ad Apache come reverse proxy: mod_proxy, TLS, backend, WebSocket, header, Real IP dietro proxy/CDN, logging, test e hardening.
Reti, server e sicurezza. Esperienza reale, configurazioni reali.
Reti, server e sicurezza. Esperienza reale, configurazioni reali.
Guida pratica ad Apache come reverse proxy: mod_proxy, TLS, backend, WebSocket, header, Real IP dietro proxy/CDN, logging, test e hardening.
Come progettare una strategia di backup: RAID, snapshot e replica non sono backup; RPO/RTO, retention, copie off-site, immutabilità, cifratura, monitoraggio e test di restore.
Come rendere ridondante il DNS autorevole: server primary/secondary su reti diverse, AXFR/IXFR, NOTIFY, TSIG, firewall, verifica con dig e ruolo distinto di DNSSEC.
L'interfaccia Facebook del 2014 non esiste più. Manteniamo l'articolo come archivio e riepiloghiamo le protezioni attuali: Security Checkup, MFA, passkey, login alerts e sessioni attive.
La vecchia procedura del 2014 è stata superata dalla nuova guida completa al backup ISPConfig. Manteniamo questa pagina come ponte per preservare lo storico e i vecchi link.
Guida aggiornata ad APF 2.x: installazione, DEVEL_MODE, porte, trust/deny, blocchi temporanei, IPv6, GeoIP, CT_LIMIT, logging, systemd, troubleshooting e integrazione con una difesa reattiva.
Come evolvere da un firewall statico a una difesa reattiva: stateful filtering, APF, Fail2Ban/BFD, nftables set, RwF, log, rate limiting e separazione tra detection ed enforcement.
Approfondimento storico del 2012 su knockd e regole dinamiche iptables. Conservato come archivio, non come hardening raccomandato nel 2026.
Articolo storico del 2012 sulla tecnica del port knocking con knockd/iptables, mantenuto per valore didattico con una nota moderna su limiti e alternative.
Perché i dizionari di password funzionano: comportamento umano, password compromesse, trasformazioni prevedibili, spraying e credential stuffing; blocklist, password manager e MFA come difese.
